【マイクラ】MODのウイルスと偽MODを避ける!安全な入手先と確認手順
【マイクラ】フラクチャライザー(fractureiser)とは?MODマルウェア事件の経緯と感染の確認手順
- フラクチャライザーというMODの事件を聞いたけれど、何が起きたのか分からない
- 2023年にMODを入れたので、自分のパソコンが感染していないか調べたい
- 今もMODを入れて大丈夫なのか、何に気をつければいいのか知りたい
フラクチャライザー(fractureiser)は、2023年6月にMOD配布サイトのCurseForgeとBukkit系のサイトで見つかったマルウェアです。
MODやプラグインのファイルに入り込み、遊んだ人のパソコンからMicrosoftアカウントやブラウザの保存情報を盗もうとしました。
事件は2023年のうちに収束しましたが、すでに感染したパソコンは今も危険なままです。
あの時期にMODを入れた人は、数分のファイル確認で自分の状態を判断できます。
この記事では、事件の経緯と感染の仕組みを時系列で整理します。
WindowsとLinuxでの確認手順と、これからMODを入れるときの注意もまとめました。
フラクチャライザーとは何だったのか
フラクチャライザーは、MODやプラグインのjarファイルに悪意のあるコードを埋め込んで広がるマルウェアです。
対象はWindowsとLinuxで、macOSと統合版は影響を受けません。
名前は、最も目立つ悪性ファイルをアップロードしたCurseForgeのアカウント名に由来します。
調査にあたった有志のチームがこの名前を付けました。
jarファイルとは
MODやプラグインは、.jarという拡張子のファイルで配られます。ゲームがこのファイルの中のプログラムを実行するため、悪意のあるコードが入っていると、遊ぶだけでパソコン上で動いてしまいます。
感染ファイルは、CurseForgeのMODとModpackの一部、Bukkit系サイトのプラグインの一部に含まれていました。
CurseForgeによると、関連するアカウントはすべて停止され、悪性ファイルを含むプロジェクトは削除されました。
事件の経緯を時系列で追う
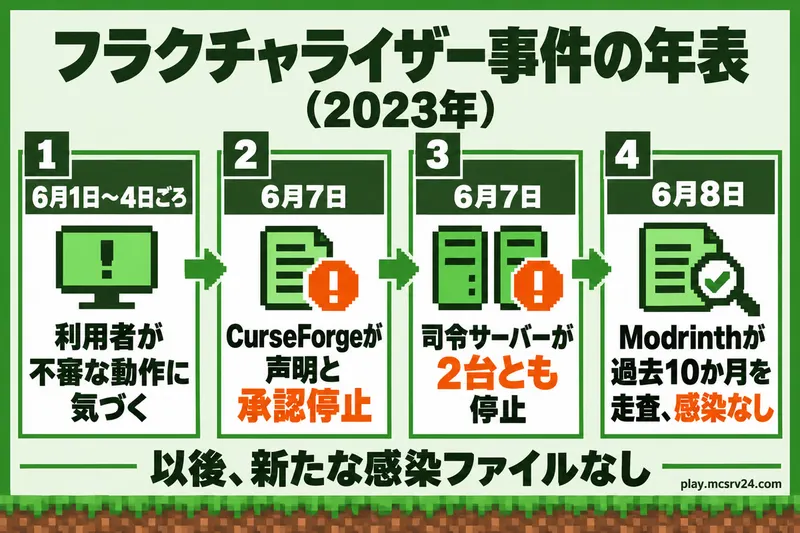
事件が表に出たのは2023年6月7日ですが、悪性ファイルはもっと前から置かれていました。
調査チームの記録では、少なくとも5月20日、4月にアップロードされたファイルも見つかっています。
時刻はこの記録に合わせた世界協定時(UTC)です。
| 日付 | 出来事 |
|---|---|
| 6月1日〜4日ごろ | 利用者のD3SLがパソコンの動作の重さを不審に思い、libwebgl64.jarを実行しているのを突き止める |
| 6月7日 | 有志が調査を開始し、CurseForgeが声明を出して承認を停止する |
| 6月7日 | 感染MODを探して広がる動きを持つStage 3の中身が判明する |
| 6月7日 | 1台目と2台目の司令サーバーが相次いで止まる |
| 6月8日 | Modrinthが過去10か月の投稿を調べ、感染ファイルなしと発表する |
6月7日に何が起きたか
6月7日、MODの開発者や有志が専用の連絡チャンネルを作り、感染したjarの情報を持ち寄って調査を始めました。
同じ日にCurseForgeがMODの承認を止め、感染ファイルの削除と関連アカウントの停止に動いています。
CurseForgeは「CurseForge is not compromised」と声明を出しました。
サイト自体は侵入されておらず、悪意ある利用者が複数のアカウントを作ってアップロードしたという説明です。
感染ファイルは、API経由ではなくWebの画面からアップロードされたものでした。
海外のセキュリティ報道では、CurseForgeとBukkitDevで、アカウントの乗っ取りや新規アップロードを通じて配られたと伝えています。
もっとも、人気のModpackに感染MODが追加された更新は、Webの画面には出ず、APIでしか見えない形で配られていました。
気づきにくい経路が使われたことが、発覚を遅らせた一因です。
司令サーバーが止まって収束した
感染したパソコンは、攻撃者の司令サーバー(C&Cサーバー)と通信して次のプログラムを受け取る作りでした。
この司令サーバーが、6月7日のうちに2台とも止められています。
- 1台目:ホスティング事業者が接続を止めた
- 2台目:その後に使われたサーバーも、同日中に止まった
通信先が止まったため、新しいプログラムを受け取る仕組みは働かなくなりました。
調査チームは、後続の悪性ファイルは見つからず、3か月以上活動の形跡もないとして、事件は終わったと記録しています。
Modrinthとほかの配布サイト
もう一つの配布サイトであるModrinthは、過去10か月の投稿を調べて感染ファイルがなかったと発表しました。
ただし調査チームは、感染がなかったのは偶然で、サイトの作りがCurseForgeより安全だったわけではないと説明しています。
CurseForge側の被害は、感染ファイルのダウンロードが期間全体で約6000回でした。
CurseForgeは規模の比較として、これは同サイトにあるMinecraft向けファイルの日次ダウンロード数の約0.015%にあたると説明しています。
感染すると何が起きるのか
フラクチャライザーは、段階を踏んで動くマルウェアでした。
調査チームは段階をStage 0から3と呼んでいます。
| 段階 | ファイル | 動き |
|---|---|---|
| Stage 0 | 感染したMODのjar | MODを起動した人のパソコンに、外から次の段階を呼び込む |
| Stage 1 | dl.jar | 司令サーバーに接続し、パソコンの起動時に動くよう居座る |
| Stage 2 | lib.jarやlibWebGL64.jar | 司令サーバーに定期的に問い合わせ、Stage 3を受け取って実行する |
| Stage 3 | client.jar | 情報を盗み、ほかのjarに感染を広げる |
Stage 3が狙った情報は、次の4つです。
- Microsoftアカウントの認証情報
- ブラウザのCookieと保存済みログイン
- Discordのトークン
- 暗号資産のウォレット
コピーした暗号資産のアドレスを別のものにすり替える動きもありました。
さらに、パソコン内のjarファイルを探して、見つけたものにStage 0を埋め込みます。
感染したMODを消しても、Stage 3が残っていれば、新しく入れたMODまで感染します。
自分のパソコンが感染していないか確認する手順
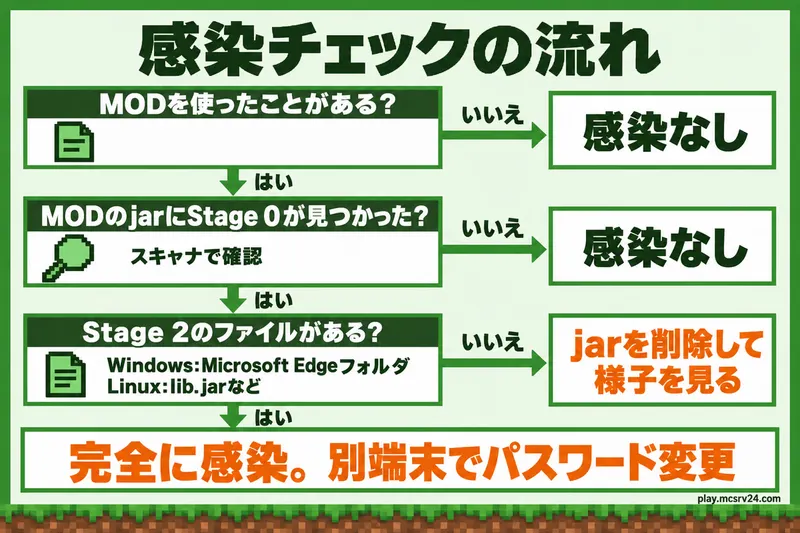
確認は、MODファイルと、パソコン上のStage 2のファイルの2か所で行います。
最初に、自分がどれに当てはまるかを選んでください。
| 状況 | 判定 |
|---|---|
| MODを一度も入れたことがない | 感染していません。確認は不要です |
| 統合版だけで遊んでいる | 影響を受けません |
| マルチプレイのサーバーに入っただけで、MODを別の場所から入れていない | 感染しません |
| 2023年前後にJava版でMODを入れた | 次の手順で確認します |
手順1:MODファイルをスキャンする
MODのjarにStage 0が入っていないかを調べます。
次の3つのツールのどれかを使います。
- Overwolfのjar-infection-scanner:CurseForgeのインストールフォルダかインスタンスの保存先を指定する。Overwolfアプリは不要
- douiraのWebスキャナー:ブラウザでjarを調べる
- nekodetector:Javaが必要。GitHubの「Assets」から実行ファイルを取得する
Stage 0のjarが見つかっても、削除して一度も起動していなければ危険は低いままです。
起動した可能性があるときは、次の手順2に進みます。
手順2:WindowsでStage 2のファイルを探す
Windowsでは、%localappdata%の中にあるMicrosoft Edgeというフォルダを探します。
間にスペースが入った名前が目印です。
- スタートメニューを開き、
%localappdata%と入力して開きます - エクスプローラーの「表示」から「オプション」を開き、隠しファイルと保護されたオペレーティングシステムのファイルを表示する設定にします
Microsoft Edgeという名前のフォルダがあるか確かめます
本物のEdgeのフォルダはMicrosoftEdgeかMicrosoft\Edgeで、スペース入りの名前とは別物です。
スペース入りのフォルダがなければ、今のパソコンにStage 2は残っていません。
ただし、フォルダがないことは、過去に感染しなかった証拠になりません。
ウイルス対策ソフトが以前に見つけて消した場合も、フォルダはなくなるためです。
セキュリティソフトの検出履歴にlibWebGL64.jarなどの記録があるときや、手順1で見つかったjarを起動していたときは、感染していたものとして「感染していたら」に進んでください。
フォルダの中にあるlibWebGL64.jarが、Stage 2のファイルです。
見つかったら感染しているため、次の「感染していたら」に進んでください。
手順3:LinuxでStage 2のファイルを探す
Linuxでは、隠しファイルを表示できる状態で、次の3つのファイルがないかを調べます。
~/.config/systemd/user/systemd-utility.service/etc/systemd/system/systemd-utility.service~/.config/.data/lib.jarターミナルならls -Aで隠しファイルまで一覧できます。
どれか1つでもあれば感染しています。
macOSは確認が要らない
macOSは、このマルウェアの影響を受けません。
CurseForgeと調査チームの双方が、Macには感染しないと説明しています。
感染していたらパスワードと端末を守る
Stage 2のファイルが見つかったら、Stage 3まで動いて情報が盗まれた可能性が高くなります。
調査チームは、そのパソコン全体が侵害されたものとして扱うよう勧めています。
- 必要なデータを外付けドライブなどに退避します
- 感染していない別の端末から、Discordやメールなど、そのパソコンで使ったサービスのパスワードを変えます
- 対応するサービスはすべて二要素認証を有効にします
- 専門の業者に診断を頼むか、パソコンを初期化して入れ直します
退避するデータにも感染が移るおそれがあるため、写真や文書など、実行しないファイルだけを選んでください。
パスワードを変える作業は、感染したパソコンではなく別の端末で行います。
これからMODを入れるときに気をつけること
フラクチャライザー自体は終わりましたが、似た手口のマルウェアはまた現れるおそれがあります。
調査チームも、類似のマルウェアはありうると説明しています。
- 作者が分かる、ダウンロード数の多いMODを選ぶ
- 配布サイト以外の転載サイトから入れない
- 更新が来たら、更新内容と作者の告知を確かめてから入れる
- MODを入れたフォルダは、ときどき上のスキャナーで調べる
特に、無名の作者の新しいMODは、作者の過去の投稿が少ないぶん判断材料がありません。
人気のModpackを更新するときも、更新内容を一度読んでください。
よくある質問
QModrinthのMODはCurseForgeより安全ですか?
A
調査チームは、サイトによる差はないと説明しています。このときModrinthで感染が見つからなかったのは偶然で、サイトの作りがCurseForgeより安全だったからではありません。
QOptifineやSodiumのような有名MODは安全ですか?
A
調査チームは、Stage 3が動いているパソコンでは、新しく入れたjarも感染すると説明しています。先にStage 2のファイルがないことを確かめてから、MODを入れてください。
Qウイルス対策ソフトを入れていれば防げましたか?
A
検出に対応するソフトが追加されている途中だったため、調査チームは手動の確認を勧めていました。その後に対応が進み、Stage 2のファイルを見つけて削除する警告が出た場合は、感染していたものとして対処します。
まとめ:フラクチャライザーは終わったが、感染した端末の確認は今もできる
フラクチャライザーは、2023年6月にCurseForgeとBukkit系サイトの配布物から広がり、司令サーバーが止まって収束しました。感染した端末が受けた被害は、今も残ります。
- MODを一度も入れていない、統合版だけ、macOSは感染しない
- Windowsは
%localappdata%のMicrosoft Edgeフォルダと、セキュリティソフトの検出履歴を見る - Linuxは
systemd-utility.serviceとlib.jarの有無で判断する - 見つかったら、別の端末からパスワードを変えて、二要素認証を有効にする
まずはMODを入れたパソコンで、MODのjarをスキャンし、%localappdata%にMicrosoft Edgeフォルダがあるかを調べてください。どちらも見つからず、セキュリティソフトの検出履歴にも記録がなければ、感染の跡はありません。
MODを入れ続けるなら、入手先と作者を確かめる習慣が、次の事件から自分を守ります。