【マイクラ】MODの転載サイトは危険?9minecraftなどの見分け方と正規の配布先
【マイクラ】MODのウイルスと偽MODを避ける!安全な入手先と確認手順
- MODを入れたいが、ウイルスが入っていないか不安で手が止まる
- 検索で出てきたサイトのMODを入れてよいのか、見分けがつかない
- 怪しいMODを動かしてしまったかもしれず、何をすればいいか知りたい
MODは便利ですが、中身はJavaのプログラムです。
動かした時点でPCの中を触れるので、安全を左右するのは入れる前の確認です。
入手先をModrinthとCurseForge、作者の公式ページに絞る理由から入り、ダウンロード前の4つの確認と、動かしてしまったときの対処まで案内します。
読み終えたあとは、自分で選んだMODを今夜のワールドで遊べるようになります。
MODのウイルスは、動かした時点でPCに入る
MODの本体は.jarというJavaのファイルで、modsフォルダーに入れて使います。
ゲームを起動した瞬間にMODのプログラムが動くので、中身が悪意のあるものならPCの情報を盗まれます。
過去の事件は、公式の配布サイトでも起きました。
入手先を選ぶだけでは足りない理由です。
| 時期 | 起きた場所 | 起きたこと |
|---|---|---|
| 2023年6月 | CurseForgeとBukkitDev | fractureiserというウイルスが複数のMODとプラグインに入った |
| 2024年5月 | Modrinth | Windows Borderlessの更新版が、パスワードなどを盗む処理を含んでいた |
| 2025年 | GitHub | 人気MODやチートツールを装った偽のリポジトリが、アカウント情報を盗んだ |
2024年の例では、最初に承認された版は無害でした。
あとから出した版に悪意のある処理が足されたため、最初の版が安全でも、次の版が安全とは限りません。
2023年の事件の詳しい経緯は、フラクチャライザー事件の記事にまとめています。
安全な入手先は3つに絞る
入手先は、Modrinth、CurseForge、作者が案内する公式ページの3つにします。
Fabricの公式ガイドも、審査があり悪質なMODの報告に素早く動く場所として、ModrinthとCurseForgeを挙げています。
| 入手先 | 使う場面 | 気をつけること |
|---|---|---|
| Modrinth | MODやMODパックを探す | 更新版ごとに中身が変わりうるため、ダウンロード前の確認は省かない |
| CurseForge | MODやMODパックを探す | 審査を通ったファイルでも、作者の端末が感染すると本物の名前で上がる |
| 作者の公式ページ | ModrinthやCurseForgeのページに載っているリンクから開く | 検索で出たGitHubではなく、MODのページが案内するリンクだけを使う |
CurseForgeの2023年の報告では、審査は自動検査、人の目による確認、利用者からの報告の3段構えです。
それでも、大手制作者の端末が感染したことで、本物のプロジェクト名のまま感染ファイルが上がりました。
どちらの配布サイトにも、問題のあるMODを報告するボタンがあります。
怪しいMODを見つけたら、報告すれば、運営が調べて対応します。
入手先の候補は検索結果にほかにも並びますが、どこが元の作者の配布なのかを見分けるのは簡単ではありません。
再配布サイトを使う前に、次の記事を読んでください。
ローダーのインストーラーも公式から
FabricやNeoForgeなどのローダーは、MODを動かす土台のツールです。Fabricのインストーラーは、公式サイトfabricmc.netのインストーラーのページから入手します。
ダウンロード前に4つの確認をする
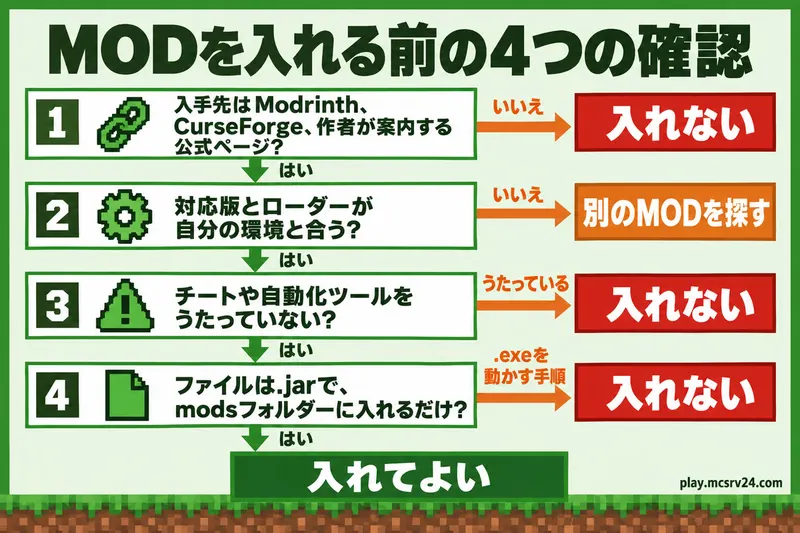
確認は、配布ページを開いた状態で上から順に進めます。
1つでも外れたら、そのMODは入れません。
手順1:入手先とページの作者を見る
URLがmodrinth.comかcurseforge.comであること、または作者が案内する公式ページであることを確かめます。
そのうえで、ページの作者名と、ダウンロード数、公開日を見てください。
ダウンロード数が多く、公開から時間がたっているMODは、それだけ多くの人が使っています。
知らない作者が出したばかりのMODは、使った人がほとんどいないため、ほかの人の声を頼れません。
手順2:対応版とローダーを合わせる
配布ページに書かれた対応のマイクラの版とローダーが、自分の環境と合っているかを見ます。
合わないMODを入れても動かないだけです。
版を変えたくなったら、同じ配布ページで別の版を選びます。
配布ページ以外から版違いのファイルを探さないでください。
手順3:チートや自動化ツールをうたうものは入れない
2025年の偽MODは、OringoやTaunahiといったチートや自動化のツールを名乗っていました。
複数のアカウントがGitHubで星を付け、本物らしく見せていたとCheck Pointの調査は報告しています。
星の数は安全の証明になりません。
チートや自動化をうたうMODは、入手先がどこでも入れないでください。
ModrinthのルールもチートのMODを禁止しています。
手順4:入れるのは.jarだけにする
MODの導入で自分がやる作業は、.jarをmodsフォルダーに入れることだけです。.exeを実行する手順は、MODの導入に必要ありません。
ローダーのインストーラーだけは、公式サイトのものを実行します。
それ以外の実行ファイルを動かす指示が出てきたら、そこで止めてください。
ウイルス対策ソフトの結果だけで判断しない
Windows DefenderやVirusTotalで調べても、判定が間違うことがあります。fractureiserはMODに限らず、パソコン内のjarファイルへ感染を広げ、市販のウイルス対策ソフトをすり抜ける作りでした。調べて何も出なくても、手順1から手順4の確認は省かないでください。
入れる前に、ワールドとアカウントを守る
確認を済ませても、入れる前に2つ備えておくと、万一のときの被害が小さく済みます。
- ワールドのバックアップをとる。MODを入れたあとに壊れたり、消したりしても、元のワールドに戻せる
- Microsoftアカウントやメール、Discordで2段階認証を有効にする。パスワードが盗まれても、別の端末からのログインを止められる
バックアップの手順は、次の記事で説明しています。
怪しいMODを動かしてしまったときの対処
動かしたMODに心当たりがある場合は、状況に合わせて対処します。
| 状況 | 対処 |
|---|---|
| MODを一度も使ったことがない | fractureiserには感染していない |
| 2023年6月ごろにCurseForgeやBukkitDevのMODを入れた | Windowsは下の手順で確認する。Linuxは別記事で説明している |
| Windows Borderlessを2024年5月4日から6日に入れて動かした | MODを削除し、パスワードを変更する |
| 出どころの分からないMODを動かした | 別の端末からパスワードを変更し、2段階認証を有効にする |
fractureiserの確認はWindowsなら、%localappdata%を開き、隠しファイルを表示します。
半角スペース入りのMicrosoft Edgeというフォルダーがあれば感染しています。MicrosoftEdgeやMicrosoftの中のEdgeは正規のフォルダーなので、あっても問題ありません。
フォルダーがないことは、感染しなかった証拠になりません。
ウイルス対策ソフトが以前に見つけて消した場合も、フォルダーは残らないためです。
検出の履歴が残っていたら感染していたものとして扱い、MODのjarもスキャンしてください。
感染していた場合の対処は、PCのバックアップを別の媒体にとり、別の端末でログインしていたサービスのパスワードをすべて変えます。
PCは専門の人に診てもらうか、OSを入れ直してください。
出どころ不明のMODを動かしたときは、パスワードに加えてDiscordのトークンも盗まれている恐れがあります。
Check Pointの調査では、2025年の偽MODがアカウントのトークンを盗んでいました。
感染したPCのまま、パスワードを変えない
ウイルスが入ったPCでパスワードを変えても、新しいパスワードが盗まれます。必ず、感染していない別の端末から変更してください。
よくある質問
QModrinthやCurseForgeのMODでも、ウイルスに感染することはありますか?
A
あります。2023年にCurseForgeでfractureiserが見つかり、2024年にはModrinthでWindows Borderlessという悪意のあるMODが見つかりました。どちらも発覚後に削除されています。審査があるぶん危険は小さくなりますが、ダウンロード前の4つの確認は省かないでください。
Qウイルス対策ソフトで何も出なければ、そのMODは安全ですか?
A
安全とは言い切れません。Java製のマルウェアはセキュリティ製品に見逃されやすく、fractureiserはパソコン内のjarファイルへ感染を広げ、市販のウイルス対策ソフトを避ける作りでした。ウイルス対策ソフトの結果は参考にとどめ、入手先と作者の確認を優先してください。
Qサーバーに入れるプラグインも同じ注意が要りますか?
A
同じです。fractureiserはCurseForgeのMODに加えて、BukkitDevのプラグインにも入っていました。サーバーのプラグインも、入手先は作者が案内する公式ページか、審査のある配布サイトにしてください。
まとめ:入手先を3つに絞り、4つの確認を通したMODだけ入れる
MODのウイルスは、入手先の選び方と、ダウンロード前の確認で避けられます。
- 入手先は、Modrinth、CurseForge、作者が案内する公式ページの3つだけにする
- ページの作者、対応版とローダー、チートをうたっていないか、ファイルが
.jarかを確かめる - ウイルス対策ソフトの結果は参考にとどめ、確認の代わりにしない
- 動かしてしまったら、別の端末からパスワードを変えて2段階認証を有効にする
最初の1本は、Modrinth Appで定番のMODパックを入れましょう。MODパックの入れ方は、ホラーMODパックの記事で手順を説明しています。選んだパックを自分の環境に入れれば、安心してワールドを始められます。